
Un courriel de votre « service RH » arrive avec un PDF : « Pour consulter votre nouvelle fiche de paie, scannez ce code avec votre téléphone ». Votre filtre antiphishing ne voit rien d’anormal : il n’y a ni lien suspect, ni mot de passe réclamé, seulement une image carrée en noir et blanc. Vous sortez votre téléphone, vous scannez, et vous voilà sur une fausse page de connexion Microsoft 365, hors du périmètre de protection de votre entreprise.
Cette technique s’appelle le quishing, contraction de « QR code » et de « phishing ». Elle repose sur une idée simple : cacher l’adresse du piège dans une image que ni l’œil humain ni beaucoup de filtres ne savent lire, et déplacer la victime vers un téléphone. Dans une alerte publiée le 8 janvier 2026, le FBI la décrit comme un vecteur d’intrusion sur les identités capable de contourner l’authentification multifacteur. Cet article explique comment l’attaque fonctionne, pourquoi elle échappe aux filtres, ce que disent les chiffres les plus récents, y compris ceux qui nuancent l’alarme, et comment protéger une PME.
L’essentiel à retenir
- Le quishing cache l’adresse du piège dans une image, ce qui échappe aux filtres qui analysent le texte et les liens.
- Le scan fait passer la victime de son ordinateur protégé à un téléphone, souvent personnel et non géré par l’entreprise.
- Les kits d’hameçonnage actuels volent la session de connexion après la saisie du code de double authentification : une MFA classique ne suffit plus.
- Microsoft a mesuré 18,7 millions d’attaques par QR code en mars 2026, puis une forte baisse après le démantèlement de Tycoon2FA : la menace est volatile, pas disparue.
- Les parades efficaces se combinent : MFA résistante au phishing, protection de messagerie qui décode les QR codes, gestion des téléphones, formation et signalement.
Qu’est-ce que le quishing (hameçonnage par QR code) ?
Un QR code est une image qui encode une information, le plus souvent une adresse web. L’œil humain ne peut pas la lire : on ne voit pas où mène le code avant de le scanner. Cybermalveillance.gouv.fr définit le quishing comme une forme d’hameçonnage réalisée via un QR code, qui peut contenir un lien vers un site ou une application.
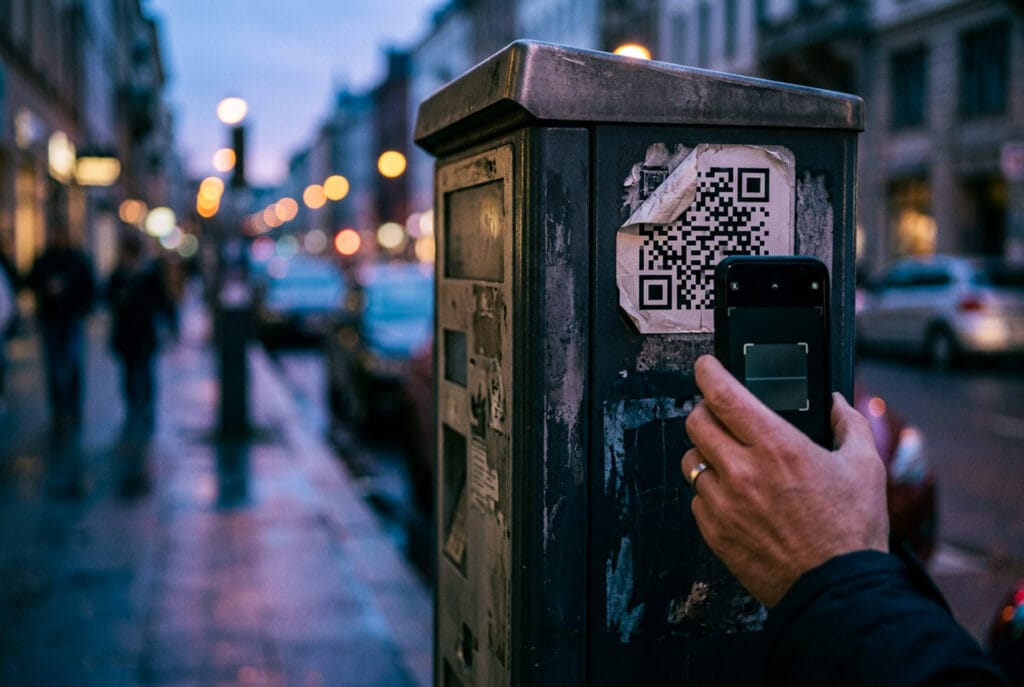
L’organisme recense plusieurs pièges : de faux avis de contravention déposés au domicile ou sur les pare-brise, de faux avis de passage de La Poste, de faux QR codes collés sur des parcmètres ou des bornes de recharge pour véhicules électriques, et de faux QR codes de confirmation de connexion Office 365. On distingue ainsi deux familles. Le quishing numérique, par courriel, PDF ou SMS, vise surtout les comptes professionnels. Le quishing physique, par autocollant ou courrier, vise les paiements et les données bancaires. Les deux reposent sur le même mécanisme, déjà décrit dans notre guide pour détecter une attaque par phishing et notre article sur l’ingénierie sociale.
Pourquoi le quishing contourne vos filtres antiphishing ?
Le FBI l’explique sans détour : le quishing pousse la victime à quitter son poste de travail pour un appareil mobile, en contournant les contrôles classiques de messagerie. Les images de QR codes, livrées en pièce jointe ou intégrées au message, échappent à l’inspection des URL, à la réécriture des liens et à l’analyse en bac à sable. Cinq mécanismes expliquent cette efficacité.
- L’adresse n’est pas du texte. Elle est encodée dans les pixels d’une image. Un filtre qui ne décode pas les images ne voit aucun lien à analyser.
- Le scan se fait sur un autre appareil. Selon le FBI, la compromission naît sur des appareils mobiles non gérés, en dehors des périmètres de l’EDR et de l’inspection réseau. ESET souligne de son côté que le scan fait passer l’utilisateur d’un ordinateur professionnel à un téléphone personnel, souvent moins contrôlé.
- Le QR code se cache dans une pièce jointe. D’après Microsoft, les PDF étaient le principal vecteur des QR codes malveillants au premier trimestre 2026 (70 % en mars), devant les documents Word (24 %).
- Les attaquants fabriquent des QR codes que les moteurs ne reconnaissent pas. Barracuda a documenté en octobre 2024 des QR codes construits avec des caractères de texte : pour un système de reconnaissance optique classique, la matrice de caractères « semble dépourvue de sens ». En août 2025, le même éditeur a décrit des QR codes fractionnés en deux images (kit Gabagool) et des QR codes imbriqués, un code malveillant autour d’un code légitime (kit Tycoon 2FA).
- La page piégée se cache aussi des analyseurs. Le FBI décrit des redirecteurs qui collectent le système, l’adresse IP, la langue et la taille d’écran pour n’afficher la fausse page qu’aux cibles mobiles. Sekoia rapporte que le kit Tycoon 2FA filtre les robots avec un test Cloudflare Turnstile avant de charger la page malveillante.
Ce n’est donc pas que vos filtres sont mauvais : ils n’ont pas été conçus pour ce canal. Notre article sur l’IA et la sécurité des emails explique comment les outils récents combinent vision par ordinateur et analyse de liens pour combler cet angle mort.
Le déroulé d’une attaque : du QR code au vol de session
L’alerte du FBI et les analyses de Sekoia, société française de renseignement sur la menace, décrivent la même séquence.
- Livraison. Un courriel contient un QR code, en image dans le message ou dans un PDF. Les leurres observés imitent DocuSign, Microsoft ou Adobe selon Sekoia, ou prennent la forme d’une invitation à une conférence ou d’un questionnaire à remplir selon le FBI.
- Scan sur téléphone. La victime scanne le code avec son téléphone, souvent personnel, et sort du périmètre de protection de l’entreprise.
- Redirection filtrée. Un serveur intermédiaire identifie l’appareil et écarte les robots d’analyse avant d’afficher la page piégée.
- Fausse page de connexion. Elle imite Microsoft 365, Okta, un portail VPN (FBI) ou une page de connexion Google.
- Vol de la session. Dans les kits dits « adversary-in-the-middle », un serveur relais transmet en temps réel vos identifiants au vrai service, déclenche le vrai code de double authentification, puis capture le cookie de session une fois la connexion validée (Sekoia). L’attaquant peut ensuite rejouer cette session sans qu’aucune alerte d’échec de MFA ne se déclenche (FBI).
- Prise de contrôle et rebond. L’attaquant s’installe dans le compte, puis envoie de nouveaux courriels piégés depuis la boîte compromise, ce qui rend le message encore plus crédible pour les contacts de la victime.
C’est pourquoi le FBI qualifie le quishing de vecteur d’intrusion « résilient à la MFA » dans les environnements d’entreprise. Il ne dit pas que la double authentification est inutile, mais que seules certaines formes résistent à ce scénario. Notre guide sur la MFA pour PME vous aide à choisir.
Un exemple illustre la sophistication de ces campagnes. Selon le FBI, le groupe nord-coréen Kimsuky a envoyé en juin 2025 à un cabinet de conseil stratégique une invitation à une conférence inexistante, avec un QR code menant à une page d’inscription, puis à une fausse page de connexion Google destinée à récolter les identifiants. Ce groupe cible surtout des think tanks et des administrations, mais la technique est à la portée de n’importe quel criminel, comme le montre l’existence de kits vendus en ligne.
Tycoon 2FA, Gabagool : le quishing vendu comme un service
Ces attaques ne sont pas l’œuvre d’artisans isolés. Elles sont vendues clé en main, sous forme de « phishing-as-a-service ». Tycoon 2FA, repéré par les analystes de Sekoia à l’automne 2023, relaie les codes de double authentification via un serveur intermédiaire et distribue ses pages par des liens et des QR codes insérés dans des pièces jointes ou dans le corps des courriels. Le kit a été proposé, selon les rapports de Sekoia, à partir de 120 dollars pour dix jours.
Le 4 mars 2026, Microsoft a annoncé, avec Europol et les polices de Lettonie, de Lituanie, de Pologne, du Portugal, d’Espagne et du Royaume-Uni, la saisie de 330 domaines servant à Tycoon2FA. Microsoft estime que le service représentait environ 62 % des tentatives de phishing qu’il bloquait à la mi-2025, touchait plus de 500 000 organisations par mois et avait fait environ 96 000 victimes distinctes depuis 2023.
L’effet a été mesurable. Dans son rapport du deuxième trimestre 2026, Microsoft indique que le phishing lié à Tycoon2FA a chuté de 92 % par rapport aux moyennes d’avant l’opération, et que la part des campagnes par QR code redirigeant vers ses domaines est passée d’un pic de 33 % en novembre 2025 à 14 % en juin 2026. Mais d’autres kits existent : Sekoia a documenté dans son analyse globale des attaques adversary-in-the-middle plusieurs services concurrents, dont Sneaky 2FA et Mamba 2FA. Le démantèlement d’un kit ne signe pas la fin de la technique.
Les chiffres du quishing : une menace en hausse, mais volatile
Les sources divergent, ce qui est normal : elles ne mesurent pas la même chose. Voici les données les plus solides, avec leur périmètre.
- Microsoft, premier trimestre 2026. Les attaques par QR code par courriel sont passées de 7,6 millions en janvier à 18,7 millions en mars, soit une hausse de 146 %, ce qui en faisait le vecteur de phishing par courriel à la croissance la plus rapide.
- Microsoft, deuxième trimestre 2026. Le volume est retombé à 8,3 millions en juin, un niveau comparable à celui de mi-2025. Les QR codes insérés dans le corps du message ont presque disparu : la technique repose désormais presque entièrement sur des pièces jointes.
- ESET. Selon l’éditeur, citant son rapport sur la menace du premier semestre 2026, des QR codes malveillants figuraient dans 11 % des courriels de phishing qu’il a observés.
- Barracuda. Environ une boîte aux lettres sur vingt a été ciblée par des attaques au QR code au dernier trimestre 2023.
- Abnormal Security. Dans son rapport du premier semestre 2024, l’éditeur indique que 89,3 % des attaques par QR code qu’il détecte visent le vol d’identifiants, et que les dirigeants reçoivent 42 fois plus d’attaques de ce type que l’employé moyen (données internes de l’éditeur).
- Cybermalveillance.gouv.fr. Dans sa fiche publiée en mai 2024 et mise à jour en août 2026, l’organisme juge que « si la menace des QR codes malveillants reste encore relativement mineure, elle n’en demeure pas moins réelle ». Il estime aussi que, par voie électronique, un QR code est peu efficace puisqu’il faut un second appareil pour le scanner.
Ces mesures émanent pour l’essentiel d’éditeurs de sécurité, qui comptent ce qu’ils voient chez leurs clients : elles indiquent une tendance, pas un recensement. L’analyse de Cybermalveillance porte sur le grand public français, celles de Microsoft ou d’ESET sur des messageries professionnelles. Pour une PME, la conclusion raisonnable est la suivante : la menace est réelle sur les comptes de messagerie professionnels, elle varie fortement d’un trimestre à l’autre au gré des kits criminels, et attendre qu’elle devienne massive en France pour agir serait imprudent.
Quishing physique : horodateurs, bornes de recharge et faux PV
En France, le quishing se rencontre aussi dans la rue. Plusieurs cas sont documentés.
- Marseille, avril 2025. SAGS Marseille, filiale de Q-Park France, a découvert et retiré le 14 avril des autocollants reprenant le logo Q-Park sur plusieurs horodateurs du 7e arrondissement. Les codes menaient vers un faux site destiné à collecter les données bancaires des automobilistes. Une plainte a été déposée (Clubic).
- Lyon, août 2026. Selon la presse, un homme de 27 ans a été interpellé dans un parking du 2e arrondissement après avoir recouvert les QR codes d’au moins quatre bornes de recharge par ses propres autocollants. Le faux site avait une adresse en « .site » au lieu de l’adresse officielle. Les enquêteurs le soupçonnent d’avoir déjà agi auparavant, et il doit être jugé en février 2027 (Mac4ever).
- Les faux avis de contravention. Selon l’ANTAI, un agent verbalisateur ne dépose jamais sur un véhicule un avis anonyme avec un QR code menant à un site de paiement : un tel document est frauduleux. Un QR code authentique n’apparaît que sur les avis envoyés par l’ANTAI et n’ouvre que les sites officiels amendes.gouv.fr ou stationnement.gouv.fr.
Pour une PME, ces escroqueries ne sont pas anodines : un salarié qui règle un stationnement ou une recharge avec la carte bancaire de l’entreprise, ou qui scanne un QR code de paiement sur une facture papier, expose directement la trésorerie. Le FBI avait déjà alerté dès 2022 sur des QR codes de paiement légitimes remplacés par des codes frauduleux, qui détournent les règlements vers les comptes des escrocs. Sa recommandation est simple : pour une demande de paiement par QR code, appeler l’entreprise sur un numéro trouvé sur un site de confiance. Pour aller plus loin sur les fraudes à la facture, voir notre article sur la facturation électronique obligatoire et les fraudes.
Les scénarios de quishing qui visent une PME
Le tableau ci-dessous résume les six scénarios les plus probables pour une PME, avec ce que cherche l’attaquant et le signal d’alerte à repérer.
| Scénario | Où apparaît le QR code | Ce que cherche l’attaquant | Signal d’alerte |
|---|---|---|---|
| Faux document RH ou comptable | PDF ou image dans un courriel (fiche de paie, facture, bon de commande) | Identifiants Microsoft 365 ou Google, puis vol de session | Demande de scanner un code pour « consulter » un document, expéditeur inhabituel |
| Fausse validation de double authentification | Courriel imitant l’éditeur de messagerie ou le service informatique | Prise de contrôle du compte (kits de type Gabagool ou Tycoon 2FA) | Message qui impose de revalider la connexion en urgence en scannant un code |
| Invitation ciblée à un événement | Courriel de spearphishing (conférence, questionnaire, espace partagé « sécurisé ») | Identifiants d’un dirigeant, d’un conseiller ou d’un expert | Invitation inattendue d’un contact usurpé, page de connexion après le scan |
| Faux courrier ou faux avis | Lettre, avis de passage, avis de contravention sur le pare-brise | Données bancaires et données d’identité | QR code sur un avis anonyme, site différent de amendes.gouv.fr |
| Autocollant sur borne ou horodateur | Borne de recharge ou horodateur utilisé avec un véhicule de société | Numéro de carte bancaire pour des paiements frauduleux | Autocollant posé sur un autre QR code, adresse du site inhabituelle (par exemple en .site) |
| QR code de paiement détourné | Facture papier ou PDF, document commercial | Détournement du règlement vers un compte frauduleux | Demande de payer uniquement par QR code, sans coordonnées bancaires vérifiables |
Les trois premiers scénarios visent vos comptes en ligne, messagerie et cloud. C’est là que le vol de session est le plus lourd de conséquences : la boîte compromise sert ensuite à des fraudes au faux ordre de virement, comme celles décrites dans notre article sur la fraude au président, ou à des attaques combinées avec le clonage vocal par IA.
Pourquoi les PME et leurs dirigeants sont particulièrement exposés ?
Une grande entreprise gère ses téléphones, filtre finement ses courriels et surveille ses connexions. Dans une PME, plusieurs facteurs jouent en faveur des attaquants :
- Des téléphones personnels et des usages mixtes. Lorsque la messagerie professionnelle est configurée sur des téléphones personnels, sans gestion centralisée, on se trouve précisément sur le terrain décrit par le FBI : des appareils non gérés, hors de portée des outils de protection. Voir notre dossier sur le BYOD en PME et notre guide de la sécurité mobile.
- Une protection de messagerie de base. Barracuda recommande une protection capable de détecter et de décoder les QR codes dans les images, d’analyser l’adresse de destination et d’exécuter les liens suspects en bac à sable. Une PME qui s’en tient à un filtre antispam standard n’a pas cette couche d’analyse.
- Des dirigeants et des assistantes très ciblés. Les données d’Abnormal Security, bien que propres à un éditeur, indiquent que les cadres dirigeants attirent davantage ce type d’attaque, ce qui s’explique vraisemblablement par l’étendue des accès de leur compte.
- Un compte cloud unique pour tout. Une seule session Microsoft 365 ou Google Workspace donne accès à la messagerie, aux fichiers et à l’agenda. Une session volée vaut accès à tout.
- Une MFA qui n’est pas résistante au phishing. La fiche de la CISA rappelle que certaines formes de MFA peuvent être contournées par hameçonnage et recommande en priorité FIDO et WebAuthn, la forme de MFA résistante au phishing la plus largement disponible.
Ces fragilités sont les mêmes que celles qui expliquent pourquoi les PME sont les cibles préférées des hackers.
Comment reconnaître un faux QR code ?
Aucun indice n’est infaillible : combinez-les, et dans le doute, ne scannez pas. Le ministère de l’Intérieur le dit simplement sur sa fiche Ma Sécurité : « Au moindre doute, abstenez-vous de scanner le QR code ! »
- Il n’était pas attendu. Le FBI conseille de se méfier de tout QR code non sollicité, quelle que soit sa source : courriel, courrier, prospectus ou emballage.
- Il s’accompagne d’une urgence. Fiche de paie à consulter, compte à revalider, amende à payer : la pression sert à court-circuiter la réflexion.
- C’est un autocollant. Un QR code collé sur un support, ou par-dessus un autre code, doit alerter. Si l’on voit un second code en dessous, c’est un mauvais signe.
- L’adresse affichée est inhabituelle. Les téléphones affichent l’adresse avant l’ouverture : lisez-la en entier. La fiche de Cybermalveillance sur l’hameçonnage rappelle qu’un seul caractère peut changer dans l’adresse d’un site pour vous tromper.
- La page réclame des identifiants, un téléchargement ou une carte bancaire. Le FBI recommande d’installer les applications depuis la boutique officielle de l’appareil, jamais depuis un QR code.
- Une validation de connexion que vous n’avez pas déclenchée. Si une page vous demande d’approuver une double authentification alors que vous n’avez rien lancé, fermez-la et changez votre mot de passe.
Le bon réflexe, recommandé par Cybermalveillance.gouv.fr pour tout lien douteux, consiste à ne pas suivre le lien mais à se rendre directement sur le site de l’organisme concerné, via un favori créé par vos soins. Le FBI ajoute que l’appareil photo du téléphone suffit en général pour scanner, et déconseille d’installer une application dédiée de lecture de QR codes.
Comment protéger votre PME ? Sept règles concrètes
Ces règles reprennent les recommandations de l’alerte du FBI de janvier 2026 et de la CISA, traduites pour une PME sans équipe de sécurité dédiée.
- Exiger une MFA résistante au phishing. Pour la messagerie, le cloud et le VPN, privilégiez les clés de sécurité ou les passkeys (FIDO2 et WebAuthn), qui ne fonctionnent que sur le vrai domaine. Le FBI recommande cette MFA pour tous les accès distants et les systèmes sensibles. Commencez par les dirigeants, les administrateurs et le service financier. Notre pilier sur la gestion des identités et des accès détaille la démarche.
- Activer le décodage des QR codes sur la protection de messagerie. Corps des messages, images, PDF et documents Office, avec analyse de l’adresse décodée. Les quatre questions à poser à votre éditeur figurent plus bas.
- Maîtriser les téléphones qui accèdent à la messagerie. Le FBI recommande une gestion des appareils mobiles ou une sécurité des terminaux capable d’analyser les adresses ouvertes par QR code avant d’autoriser l’accès. À défaut, protégez au minimum l’application de messagerie professionnelle sur les téléphones personnels.
- Imposer un gestionnaire de mots de passe. Il ne propose de remplir un identifiant que sur le site enregistré : sur une fausse page, l’absence de remplissage automatique est un signal d’alerte. Voir notre comparatif des gestionnaires de mots de passe pour PME.
- Fixer une règle claire sur les QR codes. Ne jamais scanner un QR code reçu par courriel pour se connecter, valider une connexion ou régler une facture. Passer par le portail habituel, et vérifier l’expéditeur par un second canal, comme le recommande le FBI. Seule exception : l’enrôlement d’une application d’authentification que vous déclenchez vous-même depuis le portail officiel.
- Former et simuler. Incluez des QR codes dans vos exercices de simulation d’hameçonnage et expliquez aux équipes que le scan est un clic comme un autre. Voir notre guide pour former ses employés à la cybersécurité.
- Faciliter le signalement et préparer la réponse. Un salarié doit pouvoir signaler un QR code douteux en un message, sans crainte de reproche. Prévoyez la révocation des sessions et la réinitialisation des comptes dans votre plan de réponse à incident.
Pour faire le point sur vos protections de messagerie, d’accès et de formation, l’audit cybersécurité PME de SIAC Media permet d’identifier les failles prioritaires. Pour poser par écrit vos règles d’usage du numérique, à compléter par un volet sur les QR codes et les appareils mobiles, le générateur de charte IA de SIAC Media fournit un cadre de départ. L’ensemble s’inscrit dans la démarche globale de notre guide complet de la cybersécurité PME 2026.
Un mot de passe qui refuse de se remplir sur un faux site
Un gestionnaire de mots de passe comme NordPass ne propose de remplir un identifiant que sur le site enregistré. Sur une fausse page de connexion ouverte après un scan de QR code, l’absence de remplissage automatique est un signal d’alerte, et vos mots de passe ne sont plus saisis à la main sur une page que vous ne maîtrisez pas.
Découvrir NordPass →Défense en couches : ce que chaque protection bloque, et ce qu’elle laisse passer
Le FBI recommande une stratégie de sécurité à plusieurs niveaux contre le quishing : aucune protection ne suffit seule. Ce tableau montre le rôle et les limites de chaque couche, ainsi que l’action à mener dans une PME.
| Protection | Ce qu’elle bloque | Ses limites | Action pour votre PME |
|---|---|---|---|
| Protection de messagerie avec décodage des QR codes | Les QR codes malveillants dans le corps des messages, les images et les pièces jointes, avant la livraison | Les QR codes fractionnés, imbriqués ou construits en texte peuvent passer si le moteur n’est pas conçu pour eux | Demander à l’éditeur la couverture des images, des PDF et des QR codes détournés |
| Gestion et sécurité des téléphones | L’ouverture de pages dangereuses depuis un téléphone géré par l’entreprise, selon l’outil | Peu d’effet sur les téléphones personnels non gérés | Définir une politique pour les appareils personnels et protéger au moins la messagerie |
| MFA résistante au phishing (clés FIDO2, passkeys) | Le rejeu de l’authentification sur une fausse page et le vol de session par serveur relais | Ne protège pas les données bancaires saisies sur une fausse page de paiement | Déployer d’abord pour les dirigeants, les administrateurs et la finance |
| Gestionnaire de mots de passe | Le remplissage automatique d’identifiants sur un faux site | N’empêche pas un utilisateur de saisir son mot de passe à la main | Imposer son usage et former au réflexe « pas de remplissage, donc doute » |
| Formation et simulations | Les scans impulsifs de QR codes non sollicités | Dépend de la vigilance, qui baisse sous la pression | Former régulièrement et valoriser le signalement |
| Signalement et réponse à incident | Réduit la durée de compromission : révocation des sessions, réinitialisation des comptes | Intervient après le scan | Prévoir une chaîne d’alerte claire et un plan de réponse écrit |
Si votre entreprise relève de la directive NIS2, ces mesures répondent à des attentes précises de son article 21 : pratiques d’hygiène informatique de base et formation à la cybersécurité, authentification multifacteur lorsque c’est approprié, et communications sécurisées. Notre guide de conformité NIS2 pour PME détaille ces mesures.
Calculez votre score de conformité NIS2 en 10 minutes
Formation des équipes, authentification forte et protection de la messagerie font partie des mesures attendues par NIS2 : vérifiez où en est votre PME.
- Auto-diagnostic EE / EI
- Score par domaine de mesures
- Identification des lacunes critiques
- Priorisation des actions correctives
- Résultat immédiat et détaillé
- 100 % gratuit, sans inscription
Souveraineté : où sont analysés vos courriels, vos liens et vos QR codes ?
Pour détecter un QR code piégé, une protection de messagerie lit vos courriels, décode leurs images et exécute les liens dans un environnement isolé : elle traite donc des contenus confidentiels. Où ce traitement a-t-il lieu, et sous quel droit ? Cette question mérite d’être posée au moment du choix de l’outil, car elle conditionne l’exposition de vos échanges.
Le CLOUD Act américain de 2018 permet aux autorités américaines d’exiger d’un fournisseur soumis à leur droit la communication de données qu’il contrôle, y compris lorsqu’elles sont hébergées hors des États-Unis. Pour une PME, le pays de traitement et le droit applicable sont donc un critère de choix au même titre que le taux de détection. Notre guide sur la cybersécurité souveraine et le CLOUD Act détaille la démarche.
Avant de choisir ou de renouveler votre protection de messagerie, posez à l’éditeur ces quatre questions :
- Les QR codes sont-ils décodés dans le corps des messages, dans les images, dans les PDF et dans les documents Office ?
- L’adresse décodée est-elle analysée (réputation, bac à sable) avant la livraison du message ?
- Les QR codes fractionnés, imbriqués ou construits en caractères de texte sont-ils détectés ?
- Où les courriels sont-ils hébergés et analysés (pays, droit applicable, sous-traitants) ?
Des éditeurs européens annoncent aujourd’hui une détection dédiée. ESET, éditeur slovaque, décrit dans un article sur le quishing une couche du scanner de messagerie qui identifie les QR codes et décode leurs adresses, ensuite examinées par ses moteurs anti-phishing, anti-malware et antispam. Quant à xorlab, qui se présente comme une solution européenne de sécurité de messagerie, elle a intégré l’analyse des QR codes à son extraction d’adresses depuis novembre 2023. Ces descriptions sont celles des éditeurs : faites un test avec un QR code inoffensif avant de vous engager. Pour compléter la protection de votre domaine contre l’usurpation d’expéditeur, voir aussi notre article sur SPF, DKIM et DMARC.
Que faire si vous avez scanné un QR code piégé ?
Agissez dans l’heure. Si vous avez seulement scanné sans rien saisir, le risque est limité, mais restez prudent. Si vous avez saisi des identifiants ou validé une connexion, considérez le compte comme compromis.
- Cessez toute saisie et fermez la page. Si un fichier a été téléchargé ou une application installée, déconnectez l’appareil du réseau de l’entreprise : le FBI signale que certains codes mènent à des logiciels malveillants.
- Changez le mot de passe du compte concerné, et de tous les services où il était utilisé, depuis un appareil sain (fiche Cybermalveillance sur l’hameçonnage).
- Révoquez les sessions actives et réinitialisez la MFA. Le vol de session contourne la double authentification : déconnectez le compte de tous les appareils, supprimez les appareils inconnus et réenregistrez les méthodes d’authentification.
- Contrôlez la boîte mail. Cherchez les règles de transfert inconnues, les messages envoyés à votre insu et les applications autorisées. Prévenez vos contacts si des courriels frauduleux sont partis de votre compte.
- Faites opposition immédiatement auprès de votre banque si des données de paiement ont été saisies, comme le prescrit Cybermalveillance.gouv.fr.
- Conservez les preuves et signalez. Gardez le message, la photo du support et les captures d’écran. Signalez le message à Signal Spam et l’adresse du site à Phishing Initiative, qui peut en faire fermer l’accès. Déposez plainte au commissariat ou à la gendarmerie. Le service Internet-signalement.gouv.fr permet de signaler un site frauduleux, et Info Escroqueries (0 805 805 817, gratuit) conseille les victimes.
- Prévenez votre assureur et évaluez vos obligations. Si des données personnelles ont pu être compromises, il peut s’agir d’une violation à notifier à la CNIL dans un délai de 72 heures. Notre guide Qui prévenir en cas de cyberattaque détaille ces démarches.
Pour la conduite générale d’un incident, consultez notre plan de réponse à incident et notre article sur les 24 premières heures après une cyberattaque. Traitez le salarié qui a scanné le code comme une victime de manipulation, pas comme un coupable : c’est le meilleur moyen d’obtenir un signalement rapide.
Questions fréquentes sur le quishing
Qu’est-ce que le quishing ?
Le quishing, ou hameçonnage par QR code, consiste à tromper une victime avec un QR code qui mène à un faux site ou à une application malveillante. Le code peut arriver par courriel, par courrier ou être collé sur un support réel, comme une borne de recharge ou un horodateur.
Scanner un QR code peut-il infecter mon téléphone ?
Le scan se contente en principe de lire une adresse. Le danger vient de ce qui suit : l’ouverture d’un faux site qui capte vos identifiants, ou le téléchargement d’un fichier ou d’une application. Le FBI signale aussi que certains codes conduisent à des logiciels malveillants. Vérifiez donc l’adresse avant de poursuivre.
La double authentification protège-t-elle du quishing ?
Pas toujours. Les kits « adversary-in-the-middle » relaient le code de double authentification puis volent la session, ce qui contourne les MFA par SMS, par code ou par notification. Le FBI et la CISA recommandent une MFA résistante au phishing, fondée sur FIDO et WebAuthn.
Le quishing est-il fréquent en France ?
Cybermalveillance.gouv.fr juge la menace encore relativement mineure mais réelle. Des cas sont documentés sur des horodateurs à Marseille en 2025, des bornes de recharge à Lyon en 2026 et des faux avis de contravention. Nous n’avons pas trouvé de statistique officielle française chiffrée. Côté messageries professionnelles, les éditeurs comme Microsoft mesurent des volumes élevés à l’échelle mondiale.
Faut-il interdire les QR codes en entreprise ?
Non, ils restent utiles pour des menus, des paiements ou l’enrôlement d’une application d’authentification. Fixez plutôt une règle : ne jamais scanner un QR code non sollicité pour se connecter ou payer, vérifier l’adresse affichée, et passer par le portail officiel en cas de doute.
Mon antiphishing détecte-t-il les QR codes ?
Cela dépend de l’outil. Posez à votre éditeur les quatre questions de la section sur la souveraineté, puis faites un test avec un QR code inoffensif, par exemple vers une page de test interne, glissé dans un PDF. Si le message arrive sans alerte, votre filtre n’analyse probablement pas ce canal.
Que faire si un salarié a scanné un QR code suspect ?
Faites changer immédiatement son mot de passe, révoquez ses sessions actives, réinitialisez sa MFA et contrôlez sa boîte mail. Conservez les preuves et signalez l’incident. Les étapes détaillées figurent dans la section « Que faire si vous avez scanné un QR code piégé ? ».
Conclusion
Le quishing ne repose sur aucune faille technique : il exploite le fait qu’une image n’est pas du texte et qu’un téléphone n’est pas un ordinateur d’entreprise. Les alertes du FBI, les mesures de Microsoft et les analyses de Sekoia convergent sur l’essentiel : l’adresse du piège échappe aux filtres qui ne décodent pas les images, et un kit d’hameçonnage moderne vole la session même quand la double authentification est correctement saisie. Les données montrent aussi que la menace fluctue fortement, comme l’a prouvé la chute des volumes après le démantèlement de Tycoon2FA, et qu’en France elle reste, selon Cybermalveillance.gouv.fr, plus marginale que le phishing classique.
Pour une PME, la bonne séquence consiste à protéger d’abord l’identité (MFA résistante au phishing, gestionnaire de mots de passe), puis la messagerie (décodage des QR codes, éditeur choisi avec ses critères de souveraineté), puis les téléphones et les équipes. Cette démarche s’inscrit dans votre stratégie globale, présentée dans notre guide complet de la cybersécurité PME 2026 et notre panorama des technologies IA en cybersécurité. Pour situer ce chantier parmi vos priorités réelles, l’audit cybersécurité PME de SIAC Media reste le point de départ le plus rapide.
Ressource recommandée
Guide Cybersécurité PME & IA 2026
Pour intégrer la protection contre le quishing et l’hameçonnage dans une démarche complète, retrouvez un plan d’action en 41 pages, 6 chapitres, sans jargon technique, actionnable dès la première lecture.
Checklist Cybersécurité PME – Gratuit
29 actions prioritaires pour protéger votre PME.
PDF à imprimer · Conformité RGPD & NIS2
Gratuit · Désabonnement en 1 clic


